Wer hinter Platform6 steht
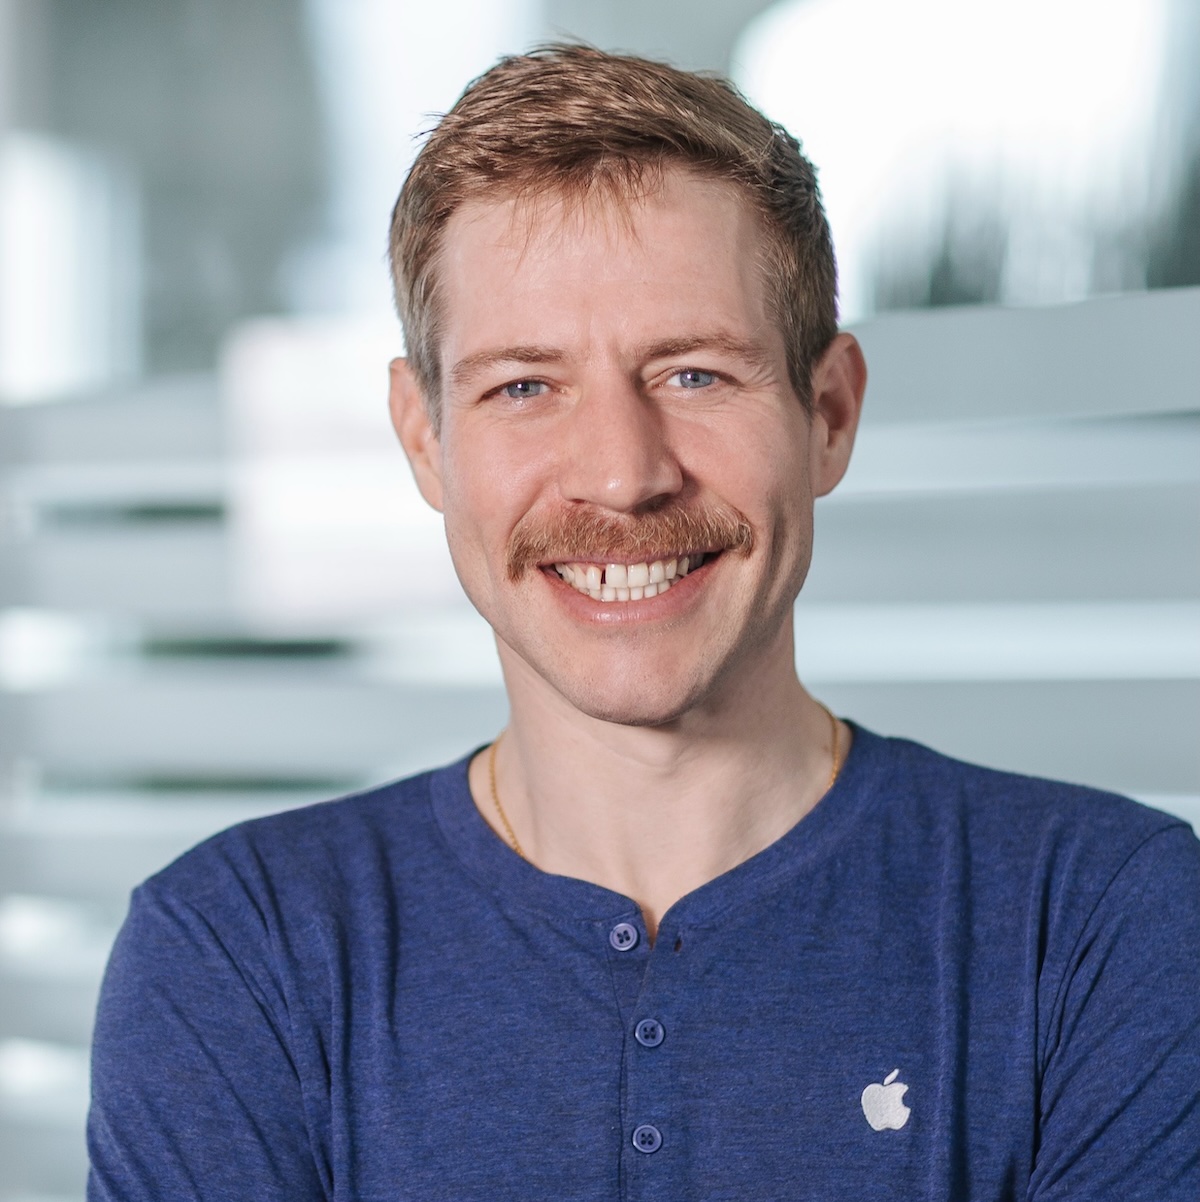
Platform6 wird von einem unabhängigen Apple Platform Architect geführt. Der Fokus ist nicht „Apple als Device“, sondern Apple als Plattform: Identity, Lifecycle, Baselines und Betrieb so verbinden, dass Verantwortung und Steuerung im Alltag zusammenpassen.
- Erfahrung
- 20+ Jahre Apple im Betrieb
- Umfeld
- Enterprise + regulierte Umgebungen
- Arbeitsweise
- Zielzustände statt Ticket-Listen
- Standort
- Riga — vor Ort in DE, LV, LT, EE
- Fokus
- Plattformführung über Identity, Lifecycle und Baselines – so, dass Betrieb und Security dieselbe Realität sehen.
01 Struktur und Belege
Ein Architekt statt eines Beraterteams
Platform6 ist bewusst klein. Das hat zwei Konsequenzen, die Sie kennen sollten.
Sie sprechen mit der Person, die auch entwirft und umsetzt. Es gibt keine Übergabe vom Pitch an ein Juniorteam und keine Einarbeitungsschleife auf Ihre Kosten.
Die Kapazität ist begrenzt. Zwei bis drei parallele Engagements sind das Maximum, und großflächige Rollouts über Jahre laufen mit Partnern oder gar nicht. Wenn Sie einen Rahmenvertragspartner mit hundert Beratern suchen, ist Platform6 nicht die Antwort.
Was in beiden Fällen gilt: Am Ende gehört die Architektur Ihnen. Konfiguration, Dokumentation, Architecture Decision Records und Runbooks bleiben im Haus, und Ihr Team betreibt die Plattform eigenständig weiter.
Platform6 sitzt in Riga. Für Vorhaben auf NATO-RESTRICTED-Niveau sind Vor-Ort-Termine keine Option, sondern Voraussetzung: Architekturgespräche, Abnahmen und Übergaben finden beim Kunden statt. Von Riga aus sind Vilnius und Tallinn Tagesreisen, Berlin und die deutschen Behördenstandorte ein Direktflug. Beratung für deutsche und baltische Kunden, auf Deutsch und Englisch.
Vorträge und Publikationen
- Jamf Nation Vorabend, Berlin, Juni 2026: Keynote zu iNDIGO
- DAIMEX Baltic, Vilnius, Mai 2026
- Jamf Nation Live 2026
- BSI MDM-TS Zertifizierungslandkarte, laufend aktualisiert
- Whitepaper: Architecture-First Apple Platforms
02 Was Platform6 tut
Warum das wichtig ist
In vielen Organisationen existiert Apple „nebenbei“: Geräte funktionieren, aber die Plattform ist nicht geführt. Das rächt sich, sobald Verantwortung, Updates, Security-Statements oder Audits ins Spiel kommen. Platform6 richtet deshalb zuerst die Architektur so aus, dass der Zustand dauerhaft erklärbar bleibt — für Betrieb, Security und Leitung.
Apple ohne Plattformführung
Apple ist im Einsatz, aber Identität, Gerätezustand und Betrieb greifen nicht sauber ineinander. Das führt zu „funktioniert irgendwie“-Pfaden: lokale Sonderfälle, unklare Update-Fenster, Support-Wissen in Köpfen, und Security, die Listen pflegt statt Wirksamkeit zu zeigen.
Plattformzustände führen
Platform6 verbindet Identity (z. B. Platform SSO), den Device Lifecycle (Enrollment bis Stilllegung) und Sicherheits-Baselines zu einem Zustand, der in Betrieb übersetzt werden kann: Regeln, Verantwortung, Abweichungen, und ein klarer Weg vom „Ist“ zum „Soll“.
Ein tragfähiger Plattformzustand
Betrieb, Security und Verantwortung greifen ineinander. Der Zustand ist dokumentiert, intern erklärbar, und bleibt stabil — auch wenn Teams wechseln, neue Anforderungen auftauchen oder Workloads dazukommen.
- Identity
- Zugriff folgt Identität + Gerätezustand
- Lifecycle
- Planbare Updates, klare Übergaben
- Baselines
- Wirksamkeit + dokumentierte Abweichung
Haltung und Prinzipien
Architektur vor Aktionismus
Erst wenn Identität, Lifecycle und Baselines zusammenpassen, wird Betrieb vorhersehbar. Ohne diesen Zusammenhang entstehen Sonderpfade, die später als „Security-Themen“ wieder auftauchen.
Verantwortung vor Tool-Optimierung
In regulierten Umgebungen entscheidet nicht „Feature-Reichtum“, sondern Zuständigkeit: wer darf steuern, wer muss haften, wer kann erklären.
Klarheit vor Komplexität
Plattformzustände müssen intern erklärbar bleiben: für IT-Leitung, Security, Revision und Betrieb. Dokumentation ist kein Nebenprodukt, sondern Teil der Wirksamkeit.
Erfahrung aus Betrieb, nicht aus Folien
- Gerätezustand ist zu jedem Zeitpunkt erklärbar (Enrollment → Betrieb → Stilllegung).
- Abweichungen sind bewusst, begründet und dokumentiert.
- Support ist regelbasiert statt personenabhängig.
- Security kann Wirksamkeit zeigen, statt Listen zu verwalten.
Apple ist keine „Variante von Windows“. Der Hebel liegt nicht in manueller Kontrolle, sondern in sauber geführten Zuständen: deklarative Konfiguration, ABM-basierter Lifecycle, und Identität als Steuerungsebene.
03 Passung
Für wen das passt
Wenn Sie CISO, CTO oder Enterprise Architect in einer regulierten Organisation mit 500+ Apple-Geräten sind und Ihnen folgende Sätze bekannt vorkommen:
- „Unsere Admins binden Macs noch manuell an AD"
- „Jedes Audit wird zur Nacharbeit, weil Apple 'irgendwie' läuft"
- „Security fragt nach Compliance-Statements, die wir nicht liefern können"
Typische Ansprechpartner sind CIO, CISO, IT-Leitung und Enterprise Architects in Finance, Healthcare, Public Sector oder anderen regulierten Umgebungen — weil es um Plattformführung geht, nicht um Einzelfunktionen.
Häufige Ausgangssituationen:
- Apple ist bereits im Einsatz — aber Steuerung ist fragmentiert
- Security soll Wirksamkeit zeigen können, Betrieb soll es tragen können
- Zeitdruck und Verantwortung sind real, nicht theoretisch
Dann ist Platform6 genau dafür gemacht. Nicht, weil es mehr Tools braucht, sondern weil die Architektur fehlt, die Verantwortung, Betrieb und Security zusammenführt.